Bilmediğiniz varlık, koruyamadığınız varlıktır
Unutulmuş alt alan adları, eski test sunucuları, açıkta kalan bulut depoları. Keşif sürekli çalışır; yeni ortaya çıkan ya da kaybolan her varlık bir değişim olarak önünüze gelir.
Dış Saldırı Yüzeyi Yönetimi (EASM)
Izpector; grup şirketlerinizin ve iş yaptığınız organizasyonların internete açık varlıklarını sürekli tarar, neyin değiştiğini ve yeni yayımlanan kritik açıkların kimi etkilediğini gösterir, her bulguyu kanıtıyla birlikte teknik risk skoruna dönüştürür.
2 haftalık demo · Kurulum gerekmez · Kurumsal e-posta ile başvuru
Skor yükseldikçe risk artar.
Izpector platformu
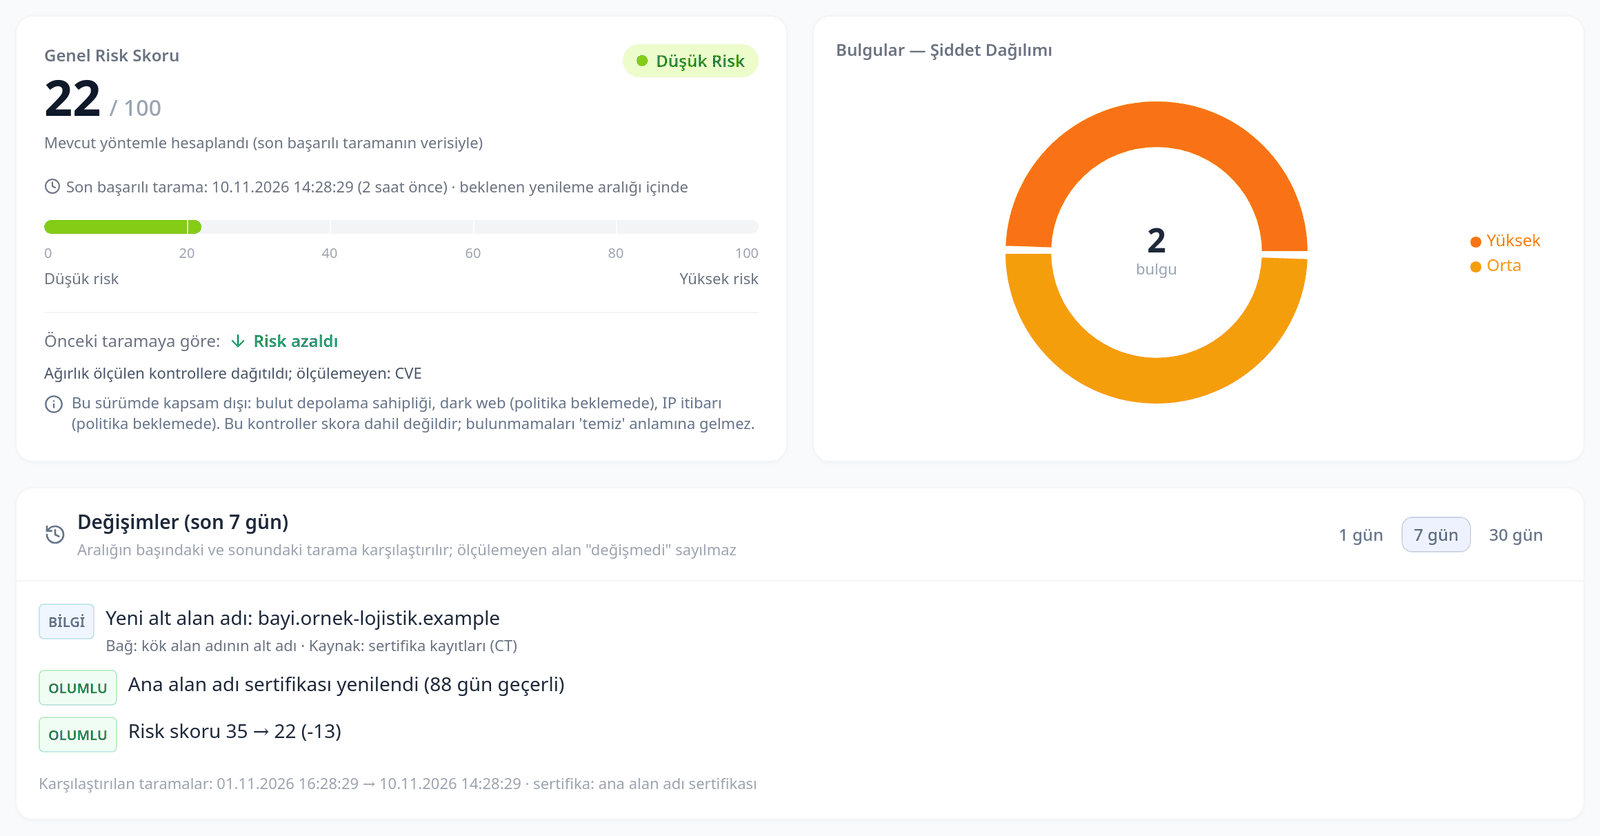
Skor, bulgu şiddeti ve kontrol kategorileri aynı görünümde bir araya gelir. Skorun neden bu olduğunu ve hangi düzeltmenin kaç puan kazandıracağını görün; her bulgudan kanıtına ve aksiyonuna ilerleyin.
Unutulmuş alt alan adları, eski test sunucuları, açıkta kalan bulut depoları. Keşif sürekli çalışır; yeni ortaya çıkan ya da kaybolan her varlık bir değişim olarak önünüze gelir.
Ham HTTP başlığı, TCP banner’ı, sorgulanan dış servis ve tarama zamanı bulgunun yanında durur. İddia değil, sistemin kendi beyanı.
Bir kontrol yapılmadıysa platform bunu temiz göstermez, açıkça taranmadığını söyler. Yanlış güven, güvenlik açığının kendisi kadar risklidir.
Tüm ücretli paketlerde aynı kapsam uygulanır. Paketler kapasiteyle ayrışır, tarama derinliğiyle değil.
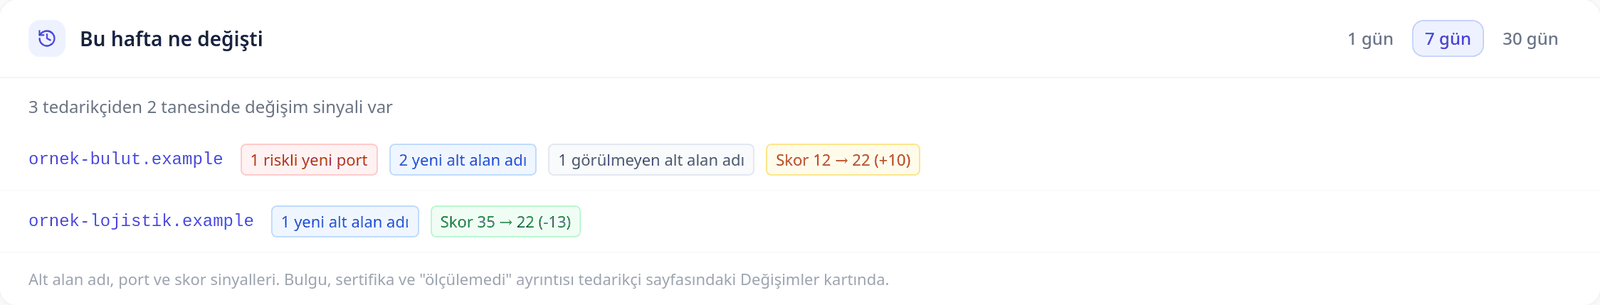
Alt alan adları, DNS kayıtları, WHOIS ve sertifika şeffaflık kayıtları; yeni çıkan ve kaybolan varlıklar "bu hafta ne değişti" görünümünde
Açık portlar, servis ve sürüm banner’ları; yeni açılan riskli portlar (ör. RDP) ayrıca işaretlenir — izne bağlı olarak
Şifreleme yapılandırması, zayıf ayarlar ve süresi dolmak üzere olan sertifikalar için erken uyarı
HTTP güvenlik başlıkları, çerez ayarları, WAF/CDN tespiti; SPF, DKIM ve DMARC kayıtlarının varlığı ve sağlamlığı
Yeni yayımlanan kritik bir CVE’nin hangi tedarikçinizi, hangi sürümle etkilediği aynı gün; global zafiyet ve istismar istihbaratıyla korelasyon, resmi analiz tamamlanmadan üretici kaydıyla aday eşleşme
İstemci tarafı bileşenlerin sürümleri ve bilinen açıkları
JavaScript dosyalarında açıkta kalan API anahtarları, alt alan adlarında erişilebilir .env / .git dosyaları, açıkta kalan yönetim panelleri ve veri sızıntılarında geçen adresler
Açıkta kalan nesne depolama kovalarının tespiti
Global istihbarat kaynaklarından gelen sinyaller
Açık yönetim paneli, bilinen açığı olan eski sürüm ve sızan anahtar gibi bulguları birleştirerek bir tedarikçiye en kısa giriş yolunu gösterir
İzlemek istediğiniz kök alan adını girin. Alt alan adları ve ilişkili varlıklar otomatik keşfedilir.
Aktif tarama gerektiren kontroller yalnız izin verdiğiniz varlıklarda, onay referansı kaydedilerek çalışır.
Platform varlıkları düzenli olarak tarar, "bu hafta ne değişti" özetini çıkarır; kritik bir CVE yayımlandığında etkilenen tedarikçileri aynı gün listeler.
Skorun nedenini ve her düzeltmenin kazandıracağı puanı görün. Bulguları vakaya dönüştürün; yapay zekâ ile yönetici özeti ve tedarikçiye kanıtlı düzeltme mesajı hazırlayın, PDF raporu paylaşın.
Izpector, hedef sistemlere dışarıdan erişilebilen bilgiler üzerinden teknik risk göstergeleri üretir. Doğruladığımız riskleri önceliklendirir, şüpheli bulguları gözden kaçırmayız. Kapsam dışında kalanları baştan söyleriz:
Hedef sistem sürüm bilgisini paylaşmadığında ya da yeni bir CVE için resmi zafiyet analizi henüz tamamlanmadığında eşleştirme üretici kaydı ve ürün adı üzerinden yapılır; bulgu "aday" notuyla gösterilir — doğrulanmış açık değil, inceleme gerektiren aday olarak.
Tüm paketlerde aynı tarama kapsamı, aynı günlük sıklık ve aynı 12 aylık geçmiş. Fark kapasitede.
Grup şirketleri
Talep üzerine fiyatlandırma
Grup şirketleri + organizasyon
Talep üzerine fiyatlandırma
Grup şirketleri + organizasyon
Talep üzerine fiyatlandırma
100 alan adı üzeri ihtiyaçlar ve yerinde kurulum için iletişime geçiniz. Fiyatlar USD cinsindendir, KDV hariçtir.
Izpector Ltd. Sti, Haziran 2026’da kuruldu. Kurumların dış saldırı yüzeylerini izlemelerine, güvenlik bulgularını anlamalarına ve teknik risklerini takip etmelerine yardımcı oluyoruz.
Adres: Muminderesi Yolu. Rustemoglu Ap.No:42 D:12 Kadikoy - ISTANBUL
Kurulum yok. Kurumsal e-posta adresinizle başvurun, onayladıktan sonra hesabınız açılsın.
